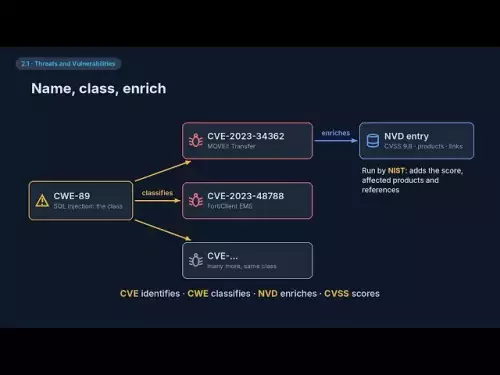
나는 내레이션과 결합된 시각적 다이어그램에서 가장 잘 배우기 때문에 Claude와 Amazon Polly를 사용하여 내 Security+ 연구를 위해 이 비디오를 만들었고 같은 방식으로 배우는 다른 사람들을 위해 이 비디오를 공유하겠다고 생각했습니다. 콘텐츠는 Claude, ChatGPT 및 Grok의 최상위 계획에 대한 길고 연결된 심층 연구 세션을 통해 구축되었으며 공식 SY0-801 시험 목표에 매핑되었습니다. AI 연구이기 때문에 CompTIA의 공식 목표를 모든 세부 사항에 대한 최종 단어로 간주하십시오. 내레이션은 AI로 생성됩니다. CompTIA와 제휴하거나 승인하지 않습니다. 도움이 되셨다면 좋아요나 구독을 부탁드리며, 이 스타일로 만들고 싶은 다른 주제나 인증서가 있으면 댓글을 달아주세요. Network+ 기본 사항이 포함된 CompTIA Security+ SY0-801(V8) 비디오 코스의 2부. 39개 에피소드, 각 1장. 장: 0:00 2.1a - 위협, 취약성, 악용 및 위험 4:15 2.1b - 위협 인텔리전스 소스, 피드 및 수명 주기 8:31 2.1c - CVE, CVSS 및 취약성 우선 순위 지정 13:38 2.2a - 위협 행위자 및 해당 속성 18:37 2.2b - 위협 행위자 동기 23:06 2.3a - APT, 메시지 및 이미지 미끼 27:46 2.3b - 첨부 파일 및 브라우저 31:46 2.3c - 네트워크, 원격 액세스 및 엔드포인트 벡터 36:43 2.3d - 공급망, 이동식 미디어 및 사람 40:41 2.3e - IoT, OT, 물리적 및 신호 벡터 45:06 2.4a - 관리되지 않는 것과 잊혀진 49:51 Net+ N04 - 무선 네트워킹, WPA2 대 WPA3 및 802.1X 56:14 2.4b - 포트, 서비스 및 무선 약점 1:00:52 Net+ N05 - HTTP 요청, 쿠키 및 동일 출처 규칙 1:05:59 2.4c - 데이터가 코드가 될 때 삽입 공격 1:10:18 2.4d - XSS, 요청 위조 및 디렉터리 탐색 1:15:25 2.4e - 버퍼 오버플로, 경쟁 조건 및 악성 업데이트 1:19:58 2.4f - 코드, OS, 가상화 및 암호화 약점 1:24:16 2.4g - 클라우드, ID, 모바일 및 LLM 공격 표면 1:28:24 2.5a - 동작별 악성 코드 1:33:36 2.5b - 물리적 공격 1:37:04 2.5c - DDoS 및 프로토콜 다운그레이드 공격 1:42:00 Net+ N06 - IP 주소 지정, 서브넷, CIDR 및 NAT 1:47:51 Net+ N07 - 스위칭 및 ARP, 패킷이 노트북을 떠나는 방법 1:53:12 2.5d - 스니핑, 스푸핑 및 경로상의 공격 1:58:29 Net+ N08 - DHCP, DORA, 임대 및 릴레이 2:03:36 2.5e - 불량 DHCP, 불량 액세스 포인트 및 Evil Twins 2:08:42 Net+ N09 - DNS 심층 분석, 확인자, 기록, DNSSEC 및 DoH 2:14:29 2.5f - DNS 공격 및 캐시 중독 2:19:20 2.5g - 피싱에서 딥페이크까지 사회 공학 2:24:04 2.5h - 침해 지표 2:28:52 2.5i - 방어자의 애플리케이션 공격 2:33:35 2.5j - 자격 증명 공격 및 MFA 우회 2:37:47 P02 - 증거로부터 공격 이름 지정에 대한 PBQ 연습 2:43:54 2.6a - AI 모델 공격, 조작, 중독 및 회피 2:48:29 2.6b - 신속한 삽입, 탈옥, 코드 실행 및 세션 하이재킹 2:53:19 2.6c - AI 데이터 및 신뢰 위험 2:58:21 2.6d - AI 위협 결정 트리 3:02:10 R2 - 도메인 2 검토, 위협, 취약성 및 공격 내레이션: Amazon Polly(Nate). 이 과정을 위해 생성된 애니메이션 다이어그램입니다.