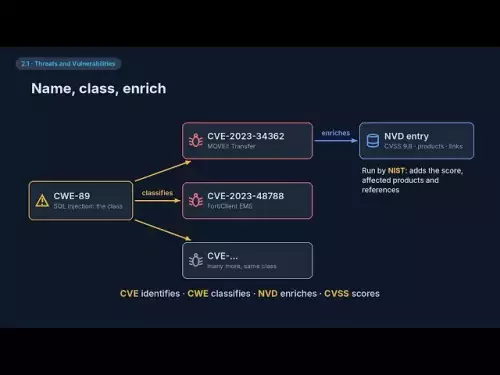
J'apprends mieux à partir de diagrammes visuels associés à une narration, j'ai donc utilisé Claude et Amazon Polly pour réaliser ces vidéos pour ma propre étude Security+, et j'ai pensé que je les partagerais avec toute autre personne qui apprend de la même manière. Le contenu a été construit à partir de longues sessions de recherche approfondies enchaînées par Claude, ChatGPT et Grok sur leurs plans de premier niveau, et mis en correspondance avec les objectifs officiels de l'examen SY0-801. Parce qu'il s'agit d'une recherche basée sur l'IA, considérez les objectifs officiels de CompTIA comme le dernier mot sur chaque détail. La narration est générée par l’IA. Non affilié ou approuvé par CompTIA. S'ils vous aident, un like ou un abonnement est apprécié, et commentez s'il y a un autre sujet ou un certificat que vous aimeriez créer dans ce style. Partie 2 d'un cours vidéo CompTIA Security+ SY0-801 (V8) avec les principes fondamentaux de Network+ intégrés. 39 épisodes, un chapitre chacun. Chapitres : 0:00 2.1a - Menace, vulnérabilité, exploit et risque 4:15 2.1b - Sources de renseignements sur les menaces, flux et cycle de vie 8:31 2.1c - CVE, CVSS et priorisation des vulnérabilités 13:38 2.2a - Acteurs de menace et leurs attributs 18:37 2.2b - Motivations des acteurs de menace 23:06 2.3a - APT et leurres de messages et d'images 27:46 2.3b - Les pièces jointes et le navigateur 31:46 2.3c - Réseau, accès à distance et vecteurs de points de terminaison 36:43 2.3d - Chaîne d'approvisionnement, supports amovibles et personnes 40:41 2.3e - IoT, OT, vecteurs physiques et de signaux 45:06 2.4a - Les éléments non gérés et les oubliés 49:51 Net+ N04 - Réseaux sans fil, WPA2 vs WPA3 et 802.1X 56:14 2.4b - Ports, services et faiblesses du sans fil 1:00:52 Net+ N05 - Requêtes HTTP, cookies et règle de même origine 1:05:59 2.4c - Attaques par injection, lorsque les données deviennent du code 1:10:18 2.4d - XSS, falsification de requêtes et traversée d'annuaire 1:15:25 2.4e - Débordements de tampon, conditions de concurrence critique et mises à jour malveillantes 1:19:58 2.4f - Faiblesses du code, du système d'exploitation, de la virtualisation et de la cryptographie 1:24:16 2.4g - Surfaces d'attaque cloud, identité, mobile et LLM 1:28:24 2.5a - Logiciels malveillants par comportement 1:33:36 2.5b - Attaques physiques 1:37:04 2.5c - Attaques DDoS et déclassement de protocole 1:42:00 Net+ N06 - Adressage IP, sous-réseaux, CIDR et NAT 1:47:51 Net+ N07 - Commutation et ARP, comment un paquet quitte votre ordinateur portable 1:53:12 2.5d - Reniflage, usurpation d'identité et Attaques sur chemin 1:58:29 Net+ N08 - DHCP, DORA, baux et relais 2:03:36 2.5e - DHCP malveillant, points d'accès malveillants et jumeaux maléfiques 2:08:42 Net+ N09 - Analyse approfondie du DNS, résolveurs, enregistrements, DNSSEC et DoH 2:14:29 2.5f - Attaques DNS et empoisonnement du cache 2:19:20 2.5g - Ingénierie sociale, du phishing aux deepfakes 2:24:04 2.5h - Indicateurs de compromission 2:28:52 2.5i - Attaques d'applications depuis le siège du défenseur 2:33:35 2.5j - Attaques d'informations d'identification et contournement MFA 2:37:47 P02 - Procédure pas à pas PBQ pour nommer l'attaque à partir de preuves 2:43:54 2.6a - Attaques, manipulation, empoisonnement et évasion de modèles d'IA 2:48:29 2.6b - Injection rapide, jailbreaks, exécution de code et détournement de session 2:53:19 2.6c - Données IA et risques de confiance 2:58:21 2.6d - L'arbre de décision des menaces IA 3:02:10 R2 - Examen du domaine 2, menaces, vulnérabilités et narration des attaques : Amazon Polly (Nate). Diagrammes animés générés pour ce cours.
Les informations fournies ne constituent pas des conseils commerciaux. kdj.com n’assume aucune responsabilité pour les investissements effectués sur la base des informations fournies dans cet article. Les crypto-monnaies sont très volatiles et il est fortement recommandé d’investir avec prudence après une recherche approfondie!
Si vous pensez que le contenu utilisé sur ce site Web porte atteinte à vos droits d’auteur, veuillez nous contacter immédiatement (info@kdj.com) et nous le supprimerons dans les plus brefs délais.